À propos de ce cours
Objectif : utiliser un client HTTP plus complet que http, centraliser la configuration et envoyer automatiquement un token d'authentification.
Pourquoi Dio ?
| Besoin | http |
Dio |
|---|---|---|
| Requêtes simples | ✅ | ✅ |
| URL de base commune et timeouts globaux | à la main | ✅ BaseOptions |
| Décodage JSON automatique | ❌ jsonDecode |
✅ response.data |
| Intercepteurs (token, logs, erreurs) | ❌ | ✅ |
| Annulation de requête | limité | ✅ CancelToken |
| Progression d'upload / download | ❌ | ✅ onSendProgress |
Règle simple : http pour apprendre et pour les petits projets, Dio dès qu'il y a une authentification ou beaucoup d'appels.
Installation et configuration
flutter pub add dio flutter_secure_storageimport 'package:dio/dio.dart';
final dio = Dio(BaseOptions(
baseUrl: 'https://dummyjson.com',
connectTimeout: const Duration(seconds: 10),
receiveTimeout: const Duration(seconds: 10),
headers: {'Content-Type': 'application/json'},
));
// GET avec paramètres : plus besoin de jsonDecode
Future<List<dynamic>> fetchProducts() async {
final response = await dio.get('/products', queryParameters: {'limit': 10});
return response.data['products'] as List<dynamic>;
}Avec Dio, un code de statut 4xx ou 5xx lève directement une DioException: inutile de tester statusCode à chaque appel.
L'authentification par token (JWT)
C'est le mécanisme utilisé par les applications bancaires, de paiement mobile ou de livraison. L'utilisateur se connecte une fois, le serveur lui remet un token (un « badge d'accès » temporaire), et l'application présente ce badge à chaque requête.
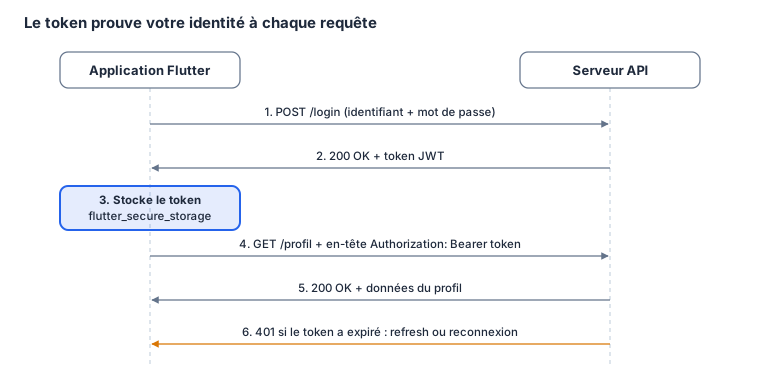
Connexion avec l'API d'entraînement DummyJSON
DummyJSON fournit des comptes de test publics (voir sa documentation, par exemple l'utilisateur emilys / emilyspass).
import 'package:flutter_secure_storage/flutter_secure_storage.dart';

const storage = FlutterSecureStorage();

Future<void> login(String username, String password) async {
  final response = await dio.post('/auth/login', data: {
    'username': username,
    'password': password,
  });
  final token = response.data['accessToken'] as String;
  await storage.write(key: 'token', value: token);
}

Future<void> logout() => storage.delete(key: 'token');
Un intercepteur qui ajoute le token tout seul
Un intercepteur est un « contrôle » par lequel passent toutes les requêtes et réponses, comme le portique de sécurité d'un aéroport. On l'écrit une fois, il s'applique partout.
void configurerIntercepteurs() {
  dio.interceptors.add(InterceptorsWrapper(
    onRequest: (options, handler) async {
      final token = await storage.read(key: 'token');
      if (token != null) {
        options.headers['Authorization'] = 'Bearer $token';
      }
      handler.next(options); // laisser passer la requête
    },
    onError: (DioException e, handler) async {
      if (e.response?.statusCode == 401) {
        await storage.delete(key: 'token');
        // ici : rediriger vers l'écran de connexion
        // (ou appeler /auth/refresh avec le refreshToken)
      }
      handler.next(e);
    },
  ));

  // Afficher les requêtes dans la console pendant le développement
  dio.interceptors.add(LogInterceptor(requestBody: true, responseBody: true));
}

// Plus besoin de penser au token :
Future<Map<String, dynamic>> fetchProfil() async {
  final response = await dio.get('/auth/me');
  return response.data;
}
Gérer les erreurs Dio
String messageErreur(DioException e) {
  switch (e.type) {
    case DioExceptionType.connectionTimeout:
    case DioExceptionType.receiveTimeout:
      return 'Le serveur met trop de temps à répondre.';
    case DioExceptionType.connectionError:
      return 'Pas de connexion internet.';
    case DioExceptionType.badResponse:
      final code = e.response?.statusCode;
      if (code == 400 || code == 401) return 'Identifiant ou mot de passe incorrect.';
      if (code == 404) return 'Ressource introuvable.';
      return 'Erreur serveur ($code).';
    default:
      return 'Une erreur inattendue est survenue.';
  }
}
Sécurité : les règles d'or
- Toujours HTTPS: en HTTP, le mot de passe et le token circulent en clair sur le Wi-Fi public.
- Aucune clé secrète dans le code de l'application: un APK se décompile en quelques minutes. Une clé secrète (paiement, IA, SMS…) reste sur votre serveur, qui appelle le service à la place de l'app.
- Pour une clé publique peu sensible, utilisez
--dart-define=API_KEY=...etString.fromEnvironment('API_KEY')plutôt qu'une valeur écrite en dur, et ne la poussez pas sur GitHub. - Token dans
flutter_secure_storage, supprimé à la déconnexion.
Activité 24.6 — « Écran de connexion » (1 h 15)
- Créez un
LoginPageavec deuxTextField(identifiant, mot de passe avecobscureText: true) et un bouton qui affiche unCircularProgressIndicatorpendant l'appel. - Appelez
login()sur DummyJSON. En cas d'erreur, affichezmessageErreur(e)dans uneSnackBar. - En cas de succès, naviguez vers
ProfilPagequi affiche la photo (Image.network), le nom et l'e-mail renvoyés par/auth/me. - Ajoutez un bouton « Se déconnecter » qui supprime le token et revient à la connexion.
- Au démarrage de l'application, si un token existe déjà, ouvrez directement le profil (comme le font les applications bancaires qui vous gardent connecté).
- Question : ouvrez la console avec
LogInterceptor. Où voyez-vous l'en-têteAuthorization? Pourquoi ne faut-il jamais laisser ces logs actifs en production ?
Cet article vous a-t-il aidé ?
Merci pour votre avis sur cet article 🙏
Merci, votre message nous a bien été transmis 🙏
Cette leçon vous a été utile ? Partagez-la !