À propos de ce cours
Cette leçon apprend à gérer les dépendances d'un projet avec npm : installer un paquet, plusieurs paquets, une version précise ou une dépendance de développement ; lire les plages de versions ^, ~ et les versions exactes, y compris le cas des versions 0.x. Elle explique le rôle du fichier package-lock.json, la différence entre npm install et npm ci, puis les commandes npm ls, npm view, npm outdated (colonnes Current, Wanted et Latest), npm update, npm uninstall et npm audit, avec un vrai rapport de sécurité commenté. Deux activités corrigées (lire des plages, cycle de vie complet d'une dépendance) et un quiz terminent la leçon.
Objectifs
- Installer, mettre à jour et supprimer des paquets dans un projet.
- Lire les plages de versions :
^,~, version exacte. - Comprendre le rôle de
package-lock.jsonet la différence entrenpm installetnpm ci. - Surveiller les mises à jour avec
npm outdatedet la sécurité avecnpm audit.
Installer des paquets
- Toutes les commandes se lancent dans le dossier du projet, là où se trouve
package.json.
Commande Effet npm install dayjs(ounpm i dayjs)Installe la dernière version et l'ajoute dans dependenciesnpm install express dayjsInstalle plusieurs paquets en une commande npm install -D nodemonInstalle un outil de développement dans devDependenciesnpm install dayjs@1.11.10Installe une version précise npm install express@4Installe la dernière version de la branche 4 npm install -E dayjsEnregistre la version exacte, sans ^npm installInstalle tout ce que listent package.jsonetpackage-lock.json(après ungit clone, par exemple)npm install --omit=devInstalle seulement les dépendances de production - Après une installation, npm affiche un résumé, par exemple
added 1 package, and audited 2 packages in 1s. Le nombre de paquets ajoutés est souvent plus grand que ce que vous avez demandé : npm installe aussi les dépendances des dépendances. Ainsi,nodemonseul ajoute une trentaine de paquets dansnode_modules.
- Toutes les commandes se lancent dans le dossier du projet, là où se trouve
Les numéros de version et les plages
- Les paquets suivent le versionnage sémantique
MAJEUR.MINEUR.CORRECTIF. Danspackage.json, chaque dépendance n'indique pas une version, mais une plage de versions acceptées :
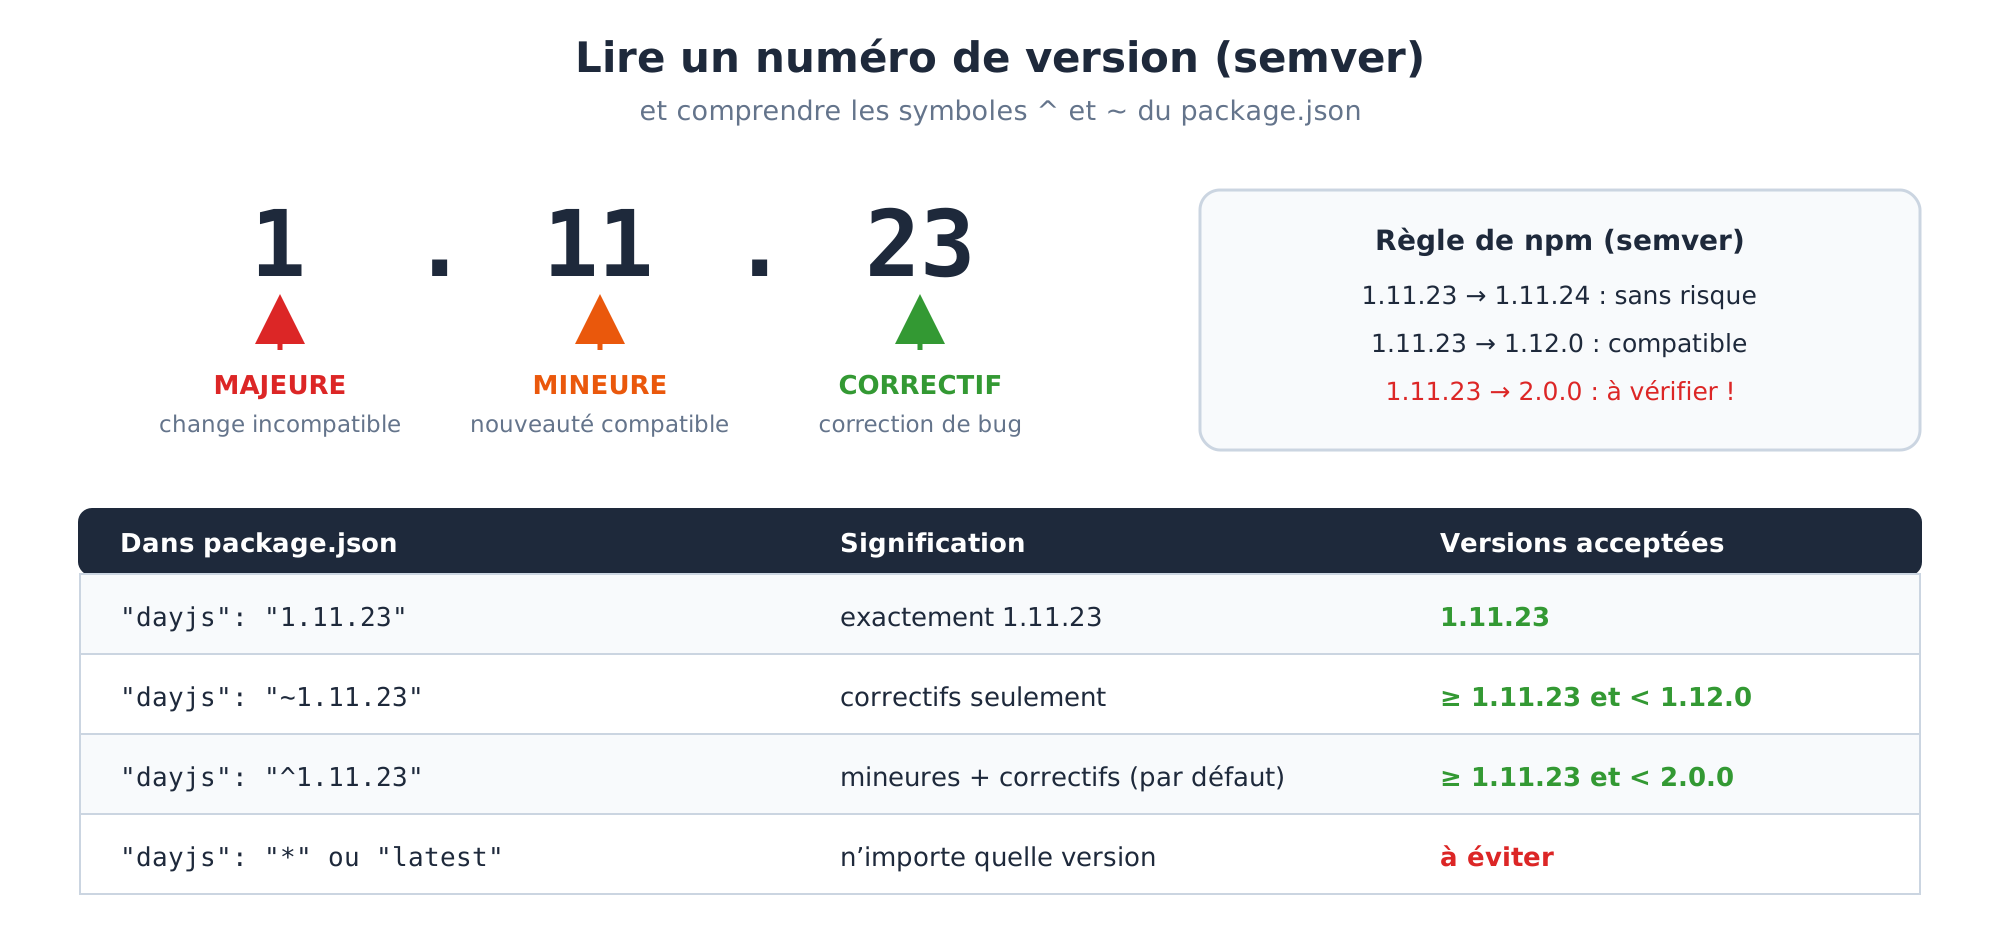
Écriture Versions acceptées Usage "^1.11.10"de 1.11.10 à moins de 2.0.0: nouveaux correctifs et nouvelles fonctionnalités Valeur par défaut de npm install"~1.11.10"de 1.11.10 à moins de 1.12.0: correctifs seulement Prudence sur un paquet sensible "1.11.10"exactement 1.11.10 Version figée ( -E)">=18","*"toute version supérieure ou égale ; n'importe quelle version Rare pour les dépendances, courant dans engines- Attention au cas des versions
0.x: tant qu'un paquet n'a pas atteint 1.0.0,^0.4.2n'accepte que les versions 0.4.x, car chaque version mineure peut casser la compatibilité. - Pour vérifier une plage, le site semver.npmjs.com liste les versions d'un paquet qu'elle accepte.
- Les paquets suivent le versionnage sémantique
Le fichier package-lock.json
- Une plage comme
^1.11.10pose un problème : aujourd'hui elle installe 1.11.23, dans six mois peut-être 1.12.0. Deux développeurs pourraient donc avoir des versions différentes du même paquet. package-lock.jsonrègle ce problème : npm y note la version exacte installée de chaque paquet, y compris les dépendances des dépendances, avec l'adresse du téléchargement et une empreinte de contrôle (integrity). Extrait réel :
"node_modules/dayjs": { "version": "1.11.23", "resolved": "https://registry.npmjs.org/dayjs/-/dayjs-1.11.23.tgz", "integrity": "sha512-QDTCU0M0MxR3hQfnlDJfwekQiaanm1ubOD231u73WBckQ/fsamw...", "license": "MIT" }- Une plage comme
- Ce fichier est généré et mis à jour par npm : on ne le modifie jamais à la main, mais on le versionne dans Git.
- Deux commandes l'utilisent différemment :
Lister et inspecter les paquets
npm ls --depth=0affiche les paquets installés directement par le projet :
demo@1.0.0 /home/riadh/demo
+-- dayjs@1.11.23
`-- nodemon@3.1.14
npm ls nomexplique pourquoi un paquet est présent (qui en dépend),npm view nom versionsliste toutes les versions publiées, etnpm view nom versiondonne la dernière.Mettre à jour les paquets
npm outdatedcompare les versions installées avec le registre :
Package Current Wanted Latest Location Depended by dayjs 1.11.10 1.11.23 1.11.23 node_modules/dayjs demo- Current est la version installée, Wanted la plus récente autorisée par la plage de
package.json, et Latest la dernière publiée. Si la commande n'affiche rien, tout est à jour. npm updateinstalle les versions Wanted: elle reste dans la plage et ne franchit jamais une version majeure. Elle met à jourpackage-lock.jsonet la plage depackage.json.- Pour passer à une nouvelle version majeure, on le fait explicitement, après avoir lu les notes de version du paquet :
npm install express@latest. Supprimer un paquet
npm uninstall dayjs(ounpm rm dayjs) supprime le paquet denode_modules, depackage.jsonet depackage-lock.json.- Supprimer un dossier dans
node_modulesà la main ne suffit pas : le paquet resterait déclaré et reviendrait au prochainnpm install. - En cas de comportement étrange, la réinstallation complète règle la plupart des problèmes : supprimer
node_modules, puis lancernpm install.
La sécurité avec npm audit
npm auditcompare les versions installées avec une base de failles de sécurité connues. Exemple réel sur un projet qui utilise nodemon :
# npm audit report minimatch 7.0.0 - 11.0.0 Severity: moderate minimatch has potential denial of service via globparts amplification fix available via `npm audit fix --force` Will install nodemon@3.1.11, which is a breaking change node_modules/minimatch nodemon >=3.1.12 Depends on vulnerable versions of minimatch- Le rapport indique le paquet fautif (
minimatch, une dépendance indirecte), la gravité (low, moderate, high, critical) et la correction proposée. npm audit fixapplique les corrections compatibles avec les plages.npm audit fix --forcepeut changer de version majeure, voire revenir en arrière comme ici : on ne l'utilise qu'après avoir lu le rapport. Une faille dans un outil de développement comme nodemon est aussi moins grave qu'une faille dans une dépendance de production.Activité 1 : lire des plages de versions
- Pour chaque plage, indiquez si la version proposée est acceptée.
Plage Version Acceptée ? ^4.18.24.21.0 ? ^4.18.25.0.0 ? ~4.18.24.19.0 ? ~4.18.24.18.9 ? ^0.4.20.5.0 ? 4.18.24.18.3 ? - Oui :
^accepte les nouvelles versions mineures tant que la majeure reste 4. - Non : 5.0.0 change la version majeure.
- Non :
~n'accepte que les correctifs de 4.18. - Oui : c'est un correctif de 4.18.
- Non : pour les versions 0.x,
^0.4.2reste dans 0.4.x. - Non : sans symbole, seule la version exacte 4.18.2 est acceptée.
Voir le corrigé
Activité 2 : cycle de vie d'une dépendance
- Dans un nouveau projet
cycle:- installez l'ancienne version
dayjs@1.11.10; - vérifiez avec
npm outdatedqu'une mise à jour existe, puis appliquez-la ; - contrôlez la version installée et la plage écrite dans
package.json; - supprimez
node_modules, puis réinstallez avecnpm ci; - désinstallez
dayjset vérifiezpackage.json.
- installez l'ancienne version
Voir le corrigé
mkdir cycle && cd cycle
npm init -y
npm install dayjs@1.11.10      # package.json : "dayjs": "^1.11.10"
npm outdated                   # Current 1.11.10, Wanted et Latest 1.11.23
npm update
npm ls --depth=0               # dayjs@1.11.23
npm pkg get dependencies       # "dayjs": "^1.11.23"
rm -rf node_modules            # sous Windows : rmdir /s /q node_modules
npm ci                         # réinstalle exactement les versions du lock
npm uninstall dayjs
npm pkg get dependencies       # {} : la dépendance a disparu
Les numéros affichés dépendent de la date de l'exercice. L'étape 4 montre que
package-lock.jsonsuffit à reconstruirenode_modulesà l'identique.- Dans un nouveau projet
À retenir
npm install nomajoute une dépendance ;-Dpour le développement ;nom@versionpour une version précise.^accepte mineures et correctifs,~seulement les correctifs, une version sans symbole est figée.package-lock.jsonfige les versions exactes : il se versionne et ne se modifie pas à la main.npm cile respecte strictement.npm outdatedpuisnpm updatepour les mises à jour sans risque ; une version majeure s'installe explicitement.npm uninstallsupprime proprement ;npm auditsignale les failles connues.
Testez-vous
- 1. Quelle est la différence entre
^2.3.1et~2.3.1? - 2. Faut-il ajouter
package-lock.jsonau.gitignore? - 3. Pourquoi
npm updaten'installe-t-il pas Express 5 dans un projet qui a"express": "^4.21.0"? - 4. Quand utiliser
npm ciplutôt quenpm install? ^2.3.1accepte jusqu'à 3.0.0 non compris ;~2.3.1jusqu'à 2.4.0 non compris.- Non : il doit être versionné pour que tout le monde installe exactement les mêmes versions.
- Parce que la plage
^4.21.0exclut les versions 5.x, qui peuvent casser la compatibilité. - Pour une installation reproductible et stricte : intégration continue, déploiement, ou après un
git clonequand on veut exactement l'environnement du lock.
Voir les réponses
- 1. Quelle est la différence entre
npm install | npm ci | |
|---|---|---|
| Utilisation | Développement courant | Serveur d'intégration continue, déploiement |
| package-lock.json | Le respecte, mais peut le mettre à jour | Le respecte strictement, ne le modifie jamais |
| node_modules | Complète l'existant | Le supprime puis le recrée entièrement |
| Si les deux fichiers ne concordent pas | Corrige le lock | S'arrête avec une erreur |
Cet article vous a-t-il aidé ?
Merci pour votre avis sur cet article 🙏
Merci, votre message nous a bien été transmis 🙏
Cette leçon vous a été utile ? Partagez-la !