À propos de ce cours
Objectifs de la leçon
- Comprendre à quoi servent les en-têtes de sécurité HTTP et qui les applique.
- Installer et activer Helmet dans une application NestJS.
- Expliquer le rôle de chaque en-tête ajouté par Helmet.
- Adapter la configuration de Helmet à une API et à Swagger UI.
- Savoir ce que Helmet ne protège pas.
Versions: NestJS 12.5 (projet CommonJS créé avec nest new), TypeScript 6, Node.js 24, MariaDB 10.11, helmet 8.3, @nestjs/throttler 6.7. Tout le code de ce chapitre provient d'un vrai projet, api-securisee, et toutes les sorties ont réellement été obtenues en l'exécutant. Les mêmes notions s'appliquent à NestJS 10 et 11.
Le projet du chapitre : api-securisee
Une API de demandes administratives: chaque stagiaire dépose ses demandes (attestation, relevé de notes…) et ne doit voir que les siennes ; l'administration voit tout et peut supprimer. Trois comptes de démonstration sont créés au premier démarrage : admin@exemple.tn / Admin2026!, sami@exemple.tn et lina@exemple.tn / Stagiaire2026!. Sami possède les demandes 1 et 2, Lina les demandes 3 et 4.
Il reprend ce que vous connaissez déjà : TypeORM et MySQL (chapitres 11-12), DTO et validation (chapitre 07), JWT et rôles (chapitre 13), Swagger (chapitre 14). Chaque leçon du chapitre y ajoute une protection.
Des consignes pour le navigateur
Une réponse HTTP contient un corps (le JSON de votre API) et des en-têtes. Certains en-têtes ne servent pas à décrire les données mais à donner des consignes de sécurité au navigateur: « n'affiche pas cette page dans une iframe », « ne devine pas le type de ce fichier », « utilise toujours HTTPS pour ce domaine »…
Ces consignes protègent les utilisateurs contre des attaques qui passent par leur navigateur : le clickjacking (une page piégée affiche votre site dans une iframe invisible et fait cliquer l'utilisateur à son insu), l'injection de scripts (XSS), l'interception d'une connexion HTTP non chiffrée… Une API JSON est moins exposée qu'un site, mais elle sert aussi des pages HTML : Swagger UI, des pages d'erreur, des fichiers téléversés (chapitre 15).
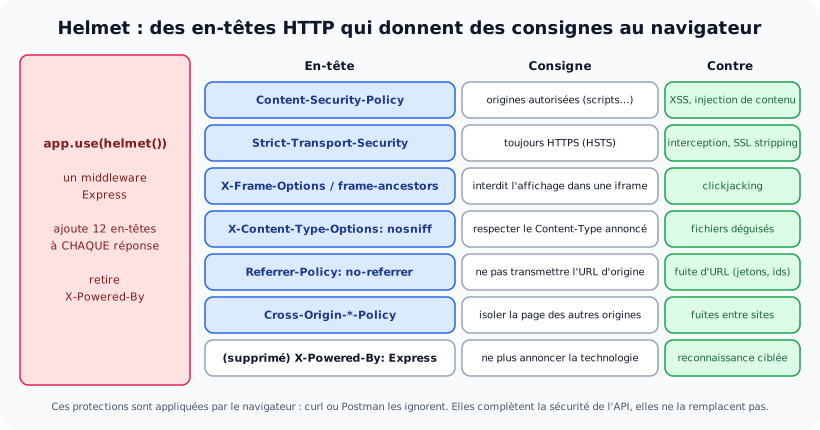
Express n'envoie aucune de ces consignes par défaut. Le paquet Helmet, un middleware Express, les ajoute toutes en une ligne.

Les en-têtes de Helmet et les attaques qu'ils empêchent.
Avant Helmet : ce que renvoie l'API
Demandons seulement les en-têtes (curl -I) de la route publique /api/sante, dans le projet sans Helmet :
Résultat réellement obtenu :
$ curl -sI http://localhost:3000/api/sante
HTTP/1.1 200 OK
X-Powered-By: Express
Vary: Origin
X-Request-Id: 7960da94
Content-Type: application/json; charset=utf-8
Content-Length: 40
ETag: W/"28-oA2YSbHagwu8HCwglP9GlKWIjJw"
Date: Sun, 15 Nov 2026 16:56:36 GMT
Connection: keep-alive
Keep-Alive: timeout=5
Aucune consigne de sécurité. Pire, X-Powered-By: Express annonce la technologie utilisée : un attaquant sait immédiatement quelles failles connues essayer.
Installer et activer Helmet
npm install helmetHelmet s'enregistre comme n'importe quel middleware Express, avec app.use(). Dans le projet, toute la configuration de l'application est regroupée dans une fonction configurerApp() (réutilisée par les tests e2e, comme au chapitre 17) :
📄 src/configurer-app.ts
import { ClassSerializerInterceptor, ValidationPipe } from '@nestjs/common';
import { Reflector } from '@nestjs/core';
import { ConfigService } from '@nestjs/config';
import type { NestExpressApplication } from '@nestjs/platform-express';
import helmet from 'helmet';
import { configurerSwagger } from './swagger';

export function configurerApp(app: NestExpressApplication, config: ConfigService) {
  app.setGlobalPrefix('api');

  // 19.1 : en-têtes de sécurité HTTP
  app.use(helmet());

  // 19.2 : derrière nginx, l'adresse du client est dans X-Forwarded-For
  // (loopback, une adresse, un nombre de proxys ; jamais true sans proxy devant l'API)
  const proxy = config.get<string>('TRUST_PROXY');
  if (proxy) app.set('trust proxy', proxy === 'true' ? true : /^\d+$/.test(proxy) ? Number(proxy) : proxy);

  // 19.3 : corps de requête limité (consommation de ressources)
  app.useBodyParser('json', { limit: '10kb' });

  app.enableCors({ origin: config.get<string>('CORS_ORIGINES', '').split(',').filter(Boolean) });

  // 19.3 : rejeter les propriétés inconnues (affectation de masse)
  app.useGlobalPipes(new ValidationPipe({ whitelist: true, forbidNonWhitelisted: true, transform: true }));
  // 19.3 : appliquer @Exclude() des entités (exposition excessive)
  app.useGlobalInterceptors(new ClassSerializerInterceptor(app.get(Reflector)));

  if (config.get('NODE_ENV') !== 'production') configurerSwagger(app);
  app.enableShutdownHooks();
}
Points importants :
import helmet from 'helmet': grâce àesModuleInterop(activé parnest new), l'import par défaut fonctionne dans un projet CommonJS.- Placez
app.use(helmet())au début, avant les autres middlewares et avant Swagger : un middleware ne s'applique qu'aux routes traitées après lui. - Les autres lignes de ce fichier (proxy, taille du corps,
whitelist,ClassSerializerInterceptor) sont expliquées dans les leçons 19.2 et 19.3.
Après Helmet
Résultat réellement obtenu :
$ curl -sI http://localhost:3000/api/sante
HTTP/1.1 200 OK
Content-Security-Policy: default-src 'self';base-uri 'self';font-src 'self' https: data:;form-action 'self';frame-ancestors 'self';img-src 'self' data:;object-src 'none';script-src 'self';script-src-attr 'none';style-src 'self' https: 'unsafe-inline';upgrade-insecure-requests
Cross-Origin-Opener-Policy: same-origin
Cross-Origin-Resource-Policy: same-origin
Origin-Agent-Cluster: ?1
Referrer-Policy: no-referrer
Strict-Transport-Security: max-age=31536000; includeSubDomains
X-Content-Type-Options: nosniff
X-DNS-Prefetch-Control: off
X-Download-Options: noopen
X-Frame-Options: SAMEORIGIN
X-Permitted-Cross-Domain-Policies: none
X-XSS-Protection: 0
Vary: Origin
X-Request-Id: ac03d916
Content-Type: application/json; charset=utf-8
Content-Length: 40
ETag: W/"28-oA2YSbHagwu8HCwglP9GlKWIjJw"
Date: Sun, 15 Nov 2026 16:56:48 GMT
Connection: keep-alive
Keep-Alive: timeout=5
Douze en-têtes de sécurité sont apparus et X-Powered-By a disparu. L'en-tête X-Request-Id vient de la leçon 19.4.
| En-tête | Consigne donnée au navigateur | Protège contre |
|---|---|---|
Content-Security-Policy (CSP) | liste des origines autorisées pour chaque type de ressource : script-src 'self' n'autorise que les scripts du même site, object-src 'none' interdit les plugins, frame-ancestors 'self' interdit l'affichage dans une iframe d'un autre site | XSS, injection de contenu, clickjacking |
Strict-Transport-Security (HSTS) | « pendant un an, n'accède à ce domaine qu'en HTTPS » | connexion détournée vers HTTP (SSL stripping) |
X-Frame-Options: SAMEORIGIN | ancienne version de frame-ancestors, pour les vieux navigateurs | clickjacking |
X-Content-Type-Options: nosniff | respecter le Content-Type annoncé, ne jamais « deviner » | un fichier texte téléversé exécuté comme un script |
Referrer-Policy: no-referrer | ne pas envoyer l'adresse de la page précédente aux autres sites | fuite d'URL contenant des identifiants ou des jetons |
Cross-Origin-Opener-Policy, Cross-Origin-Resource-Policy, Origin-Agent-Cluster | isoler la page et ses ressources des autres origines | fuites de données entre sites (attaques de type Spectre) |
X-DNS-Prefetch-Control, X-Download-Options, X-Permitted-Cross-Domain-Policies | désactiver des comportements anciens ou inutiles | fuites mineures, vieux Internet Explorer, Flash/PDF |
X-XSS-Protection: 0 | désactiver l'ancien filtre XSS des navigateurs, lui-même source de failles ; la CSP le remplace | effets de bord du vieux filtre |
Démonstration : le clickjacking
Créons une page « piégée » sur une autre origine (http://localhost:8080) qui affiche Swagger UI de notre API dans une iframe, ici à moitié transparente pour qu'on la voie. Un vrai attaquant la rendrait invisible et placerait par-dessus un bouton « Gagnez un cadeau » : le clic de la victime atteindrait en réalité l'API, avec ses droits.
<!doctype html>
<html lang="fr">
<head><meta charset="utf-8"><title>Gagnez un cadeau !</title></head>
<body style="font-family: sans-serif; background: #fef3c7;">
  <h1>🎁 Cliquez ici pour gagner une tablette !</h1>
  <!-- l'API, d'une autre origine, affichée par-dessus (opacity: 0 chez un vrai attaquant) -->
  <iframe src="http://localhost:3000/api/docs" width="900" height="420"
          style="opacity: 0.6; border: 3px dashed #e0234e;"></iframe>
</body>
</html>
Sans Helmet, Chrome affiche l'API dans la page piégée :
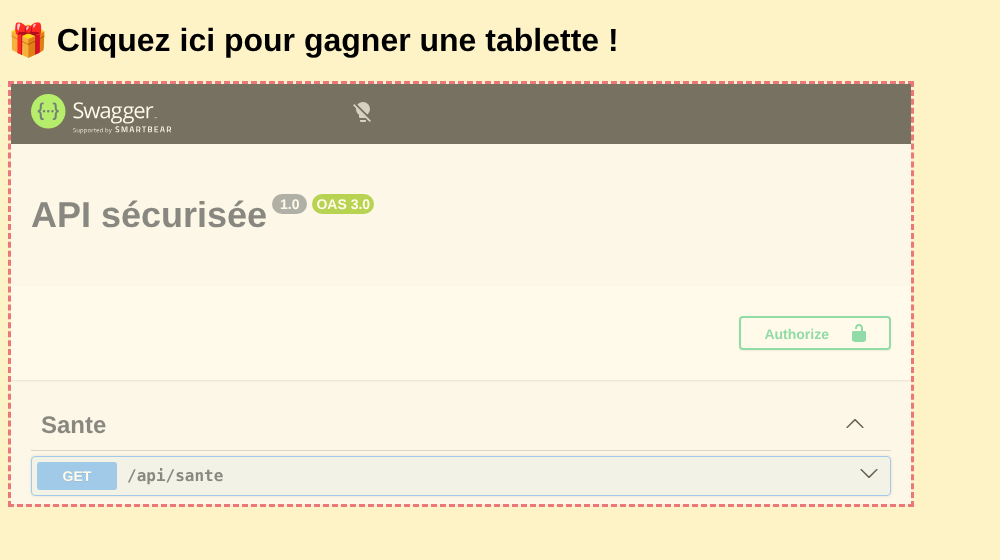
Sans Helmet : la page d'un autre site affiche Swagger UI de l'API dans une iframe (capture réelle dans Chrome).
Avec Helmet, Chrome refuse de l'afficher, à cause de frame-ancestors 'self' et de X-Frame-Options: SAMEORIGIN:
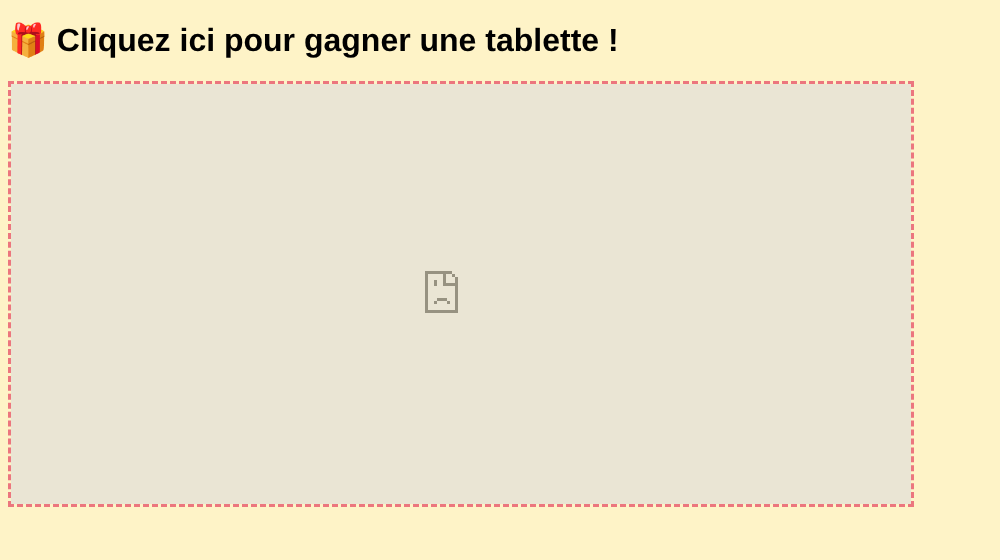
Avec Helmet : Chrome bloque l'iframe (capture réelle dans Chrome).
La console de Chrome explique le refus :
Framing 'http://localhost:3000/' violates the following Content Security Policy directive: "frame-ancestors 'self'". The request has been blocked.Ces protections sont appliquées par le navigateur: curl, Postman ou un script les ignorent. Elles protègent les utilisateurs, pas l'API elle-même.
Helmet et Swagger UI
La CSP par défaut de Helmet interdit les scripts écrits directement dans la page (script-src 'self'). Avec NestJS 12 et @nestjs/swagger 12, Swagger UI charge ses scripts depuis des fichiers séparés et fonctionne avec la configuration par défaut :
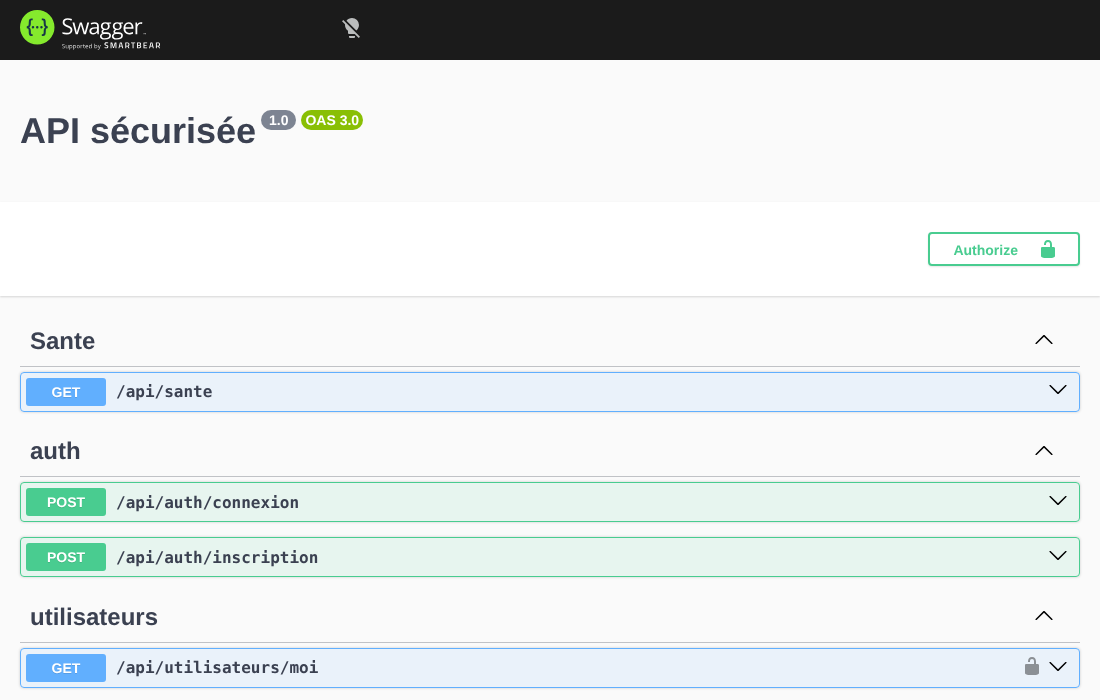
Swagger UI de l'API, avec Helmet activé (capture réelle dans Chrome).
Avec d'anciennes versions, ou si vous personnalisez Swagger UI avec un script dans la page, Chrome affiche une page blanche et l'erreur « Refused to execute inline script because it violates the following Content Security Policy directive » dans la console. Ne désactivez pas alors toute la CSP (contentSecurityPolicy: false) : n'activez pas Swagger en production, comme dans configurerApp(), ou autorisez seulement ce qui est nécessaire.
Adapter Helmet à une API
helmet() accepte un objet d'options : une clé par en-tête, false pour en désactiver un. Une API qui ne sert que du JSON peut être plus stricte qu'un site :
📄 src/configurer-app.ts (variante pour une API pure)
app.use(
  helmet({
    contentSecurityPolicy: { directives: { defaultSrc: ["'none'"], frameAncestors: ["'none'"] } },
    crossOriginResourcePolicy: { policy: 'same-site' },
    hsts: { maxAge: 63072000, includeSubDomains: true, preload: true },
  }),
);
Résultat réellement obtenu :
$ curl -sI http://localhost:3000/api/sante | grep -iE "content-security|cross-origin-resource|strict-transport"
Content-Security-Policy: default-src 'none';base-uri 'self';font-src 'self' https: data:;form-action 'self';frame-ancestors 'none';img-src 'self' data:;object-src 'none';script-src 'self';script-src-attr 'none';style-src 'self' https: 'unsafe-inline';upgrade-insecure-requests
Cross-Origin-Resource-Policy: same-site
Strict-Transport-Security: max-age=63072000; includeSubDomains; preload
defaultSrc: ["'none'"]: la réponse ne doit charger aucune ressource ;frameAncestors: ["'none'"]: aucune iframe, même du même site. Les autres directives de la CSP par défaut sont conservées. Attention : cette CSP casse Swagger UI, à réserver à une API sans pages HTML.crossOriginResourcePolicy: 'same-site': nécessaire si Angular est surapp.formation.tnet l'API surapi.formation.tnet qu'Angular affiche des images servies par l'API ; avec la valeur par défaut (same-origin), Chrome les bloquerait.hsts: deux ans au lieu d'un.preloadpermet d'inscrire le domaine dans la liste intégrée aux navigateurs : un retour en arrière prend des mois. Ne l'activez que si tout le domaine et ses sous-domaines sont en HTTPS.
HSTS et le développement: sur http://localhost, Chrome ignore HSTS (il n'est pris en compte que sur une réponse HTTPS) : vous pouvez garder la configuration de production. En production, nginx et le certificat HTTPS sont mis en place au chapitre 20. Nginx peut lui aussi ajouter ces en-têtes : choisissez un seul endroit, sinon un en-tête dupliqué avec deux valeurs différentes est ignoré ou appliqué de façon imprévisible.
Ce que Helmet ne fait pas
- Il ne vérifie ni l'identité ni les droits (chapitre 13), ni les données reçues (validation, chapitre 07).
- Il ne limite pas le nombre de requêtes (leçon 19.2).
- Il ne remplace pas CORS (chapitre 18) : CORS dit au navigateur quelles autres origines peuvent lire les réponses de l'API ; Helmet donne des consignes sur la page elle-même.
- Il ne corrige aucune faille du code (leçon 19.3). C'est une couche de protection supplémentaire, simple et gratuite : elle doit être présente dans tout projet.
Activités
Activité 1 Quel en-tête ?
Pour chaque situation, indiquez l'en-tête de Helmet qui protège l'utilisateur : (a) un site malveillant affiche votre application dans une iframe transparente ; (b) un utilisateur tape http://formation.tn dans un Wi-Fi public piégé ; (c) un stagiaire téléverse un fichier photo.jpg qui contient en réalité du JavaScript ; (d) un attaquant cherche les serveurs Express pour y tester une faille connue.
Voir le corrigé
(a) Content-Security-Policy: frame-ancestors et X-Frame-Options. (b) Strict-Transport-Security, à condition que l'utilisateur ait déjà visité le site en HTTPS (ou que le domaine soit dans la liste preload). (c) X-Content-Type-Options: nosniff (et la vérification du type de fichier côté API, chapitre 15). (d) la suppression de X-Powered-By: cela ne corrige rien, mais n'aide pas l'attaquant.
Activité 2 Installer Helmet dans votre projet
Dans le projet de votre TP 8 (ou 12), sur une branche securite/helmet: relevez les en-têtes avec curl -sI http://localhost:3000/api/..., installez Helmet, relevez-les de nouveau. Collez les deux résultats dans la description de la Pull Request sur GitHub.
Voir le corrigé
git switch -c securite/helmet, npm install helmet, ajout de app.use(helmet()) dans main.ts (ou configurerApp) avant SwaggerModule.setup. Vérifiez que Swagger UI s'affiche encore. Commit : feat(securite): en-têtes HTTP avec helmet, puis git push -u origin securite/helmet et ouverture de la Pull Request.
Activité 3 Lire une CSP
Avec la CSP par défaut de Helmet, lesquelles de ces ressources sont acceptées dans une page de l'API ? (a) <script src="/api/docs/swagger-ui-bundle.js">; (b) <script>alert(1)</script>; (c) <img src="data:image/png;base64,...">; (d) <button onclick="supprimer()">; (e) une police Google Fonts en HTTPS.
Voir le corrigé
(a) acceptée (script-src 'self'). (b) refusée : script dans la page, c'est exactement ce que fait une injection XSS. (c) acceptée (img-src 'self' data:). (d) refusée (script-src-attr 'none'). (e) acceptée (font-src 'self' https: data:).
Activité 4 Front et API sur deux sous-domaines
Angular est publié sur https://app.formation.tn et l'API sur https://api.formation.tn. Les photos des stagiaires sont servies par l'API (/api/fichiers/...) et affichées dans Angular avec <img>. Elles n'apparaissent pas et la console indique ERR_BLOCKED_BY_RESPONSE.NotSameOrigin. Pourquoi ? Corrigez la configuration.
Voir le corrigé
Cross-Origin-Resource-Policy: same-origin (valeur par défaut de Helmet) interdit à une autre origine d'utiliser les ressources de l'API. Les deux sous-domaines forment le même site (formation.tn) : helmet({ crossOriginResourcePolicy: { policy: 'same-site' } }). N'utilisez cross-origin que pour des ressources réellement publiques.
À retenir
- Les en-têtes de sécurité sont des consignes appliquées par le navigateur : ils protègent les utilisateurs, pas l'API contre curl.
npm install helmetpuisapp.use(helmet()), au début de la configuration.- Helmet ajoute CSP, HSTS, X-Frame-Options, nosniff, Referrer-Policy… et retire X-Powered-By.
- Une option par en-tête : plus strict pour une API pure,
same-sitepour un front sur un autre sous-domaine. - Helmet ne remplace ni l'authentification, ni la validation, ni CORS, ni la limite de débit.
Cet article vous a-t-il aidé ?
Merci pour votre avis sur cet article 🙏
Merci, votre message nous a bien été transmis 🙏
Cette leçon vous a été utile ? Partagez-la !