À propos de ce cours
Objectifs de la leçon
- Comprendre l'intégration continue et son intérêt.
- Écrire un workflow GitHub Actions pour une API NestJS avec une base MariaDB.
- Vérifier un workflow avant de le publier.
- Bloquer la fusion d'une Pull Request qui casse les tests.
Versions: NestJS 12.5 (projet CommonJS), Node.js 24, npm 11, PM2 7.1, nginx 1.24 (Ubuntu 24.04 LTS), Docker 29 avec Compose 5, MariaDB 10.11. Toutes les commandes de ce chapitre ont été réellement exécutées sur un serveur de test Ubuntu 24.04 (adresse 192.0.2.2, utilisateur deploy), avec le projet api-securisee du chapitre 19, complété pour la production. Les sorties sont reproduites telles quelles ; seuls les secrets sont masqués.
L'intégration continue
Jusqu'ici, lancer le lint et les tests (chapitre 17) dépendait de la bonne volonté de chacun. L'intégration continue (CI) les exécute automatiquement, sur une machine neuve, à chaque push et à chaque Pull Request. Une erreur est signalée en quelques minutes, avec son auteur et son commit, et non plus le jour du déploiement.
GitHub Actions est intégré à GitHub et gratuit pour les dépôts publics (avec un quota mensuel pour les dépôts privés). Un workflow est un fichier YAML dans .github/workflows/; il contient des jobs, exécutés sur des machines virtuelles (runners), composés d'étapes.

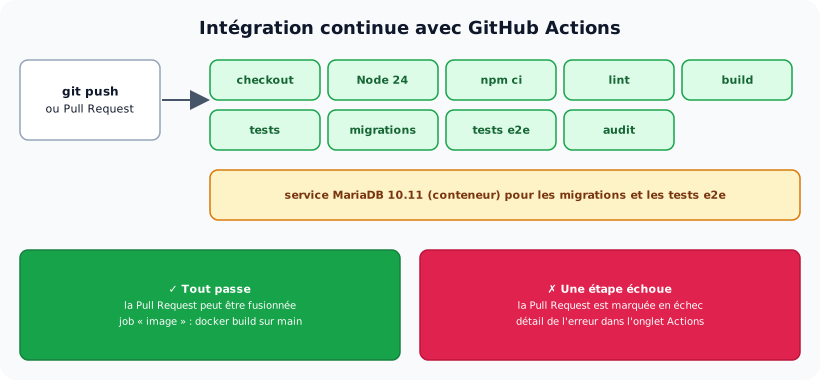
À chaque push : les vérifications, puis l'image Docker si tout passe.
Le workflow
📄 .github/workflows/ci.yml
# Intégration continue : à chaque push et à chaque Pull Request
name: CI

on:
  push:
    branches: [main]
  pull_request:

# annuler une exécution devenue inutile (nouveau push sur la même branche)
concurrency:
  group: ci-${{ github.ref }}
  cancel-in-progress: true

jobs:
  verifier:
    name: Lint, tests et compilation
    runs-on: ubuntu-24.04
    timeout-minutes: 15

    # une vraie base MariaDB pour les migrations et les tests e2e
    services:
      mariadb:
        image: mariadb:10.11
        env:
          MARIADB_ROOT_PASSWORD: racine
          MARIADB_DATABASE: api_test
          MARIADB_USER: api
          MARIADB_PASSWORD: api
        ports:
          - 3306:3306
        options: >-
          --health-cmd="healthcheck.sh --connect --innodb_initialized"
          --health-interval=10s --health-timeout=5s --health-retries=10

    # variables lues par ConfigModule (pas de fichier .env dans la CI)
    env:
      NODE_ENV: test
      PORT: 3000
      DB_HOTE: 127.0.0.1
      DB_PORT: 3306
      DB_UTILISATEUR: api
      DB_MOT_DE_PASSE: api
      DB_NOM: api_test
      JWT_SECRET: ${{ secrets.JWT_SECRET_TEST || 'secret-de-test-uniquement-pour-la-ci-0123456789' }}
      LOG_FORMAT: texte

    steps:
      - name: Récupérer le code
        uses: actions/checkout@v7

      - name: Installer Node.js 24
        uses: actions/setup-node@v7
        with:
          node-version: 24
          cache: npm

      - name: Installer les dépendances
        run: npm ci

      - name: Analyse statique (lint)
        run: npm run lint

      - name: Compilation
        run: npm run build

      - name: Tests unitaires
        run: npm test

      - name: Migrations sur la base de test
        run: npm run migration:run

      - name: Tests e2e
        run: npm run test:e2e

      - name: Audit des dépendances de production
        run: npm audit --omit=dev --audit-level=high

  image:
    name: Image Docker
    needs: verifier            # seulement si les vérifications ont réussi
    if: github.ref == 'refs/heads/main'
    runs-on: ubuntu-24.04
    steps:
      - uses: actions/checkout@v7
      - name: Construire l'image
run: docker build -t api-securisee:${{ github.sha }} .on: déclenché par unpushsurmainet par toute Pull Request.concurrency: si vous poussez deux fois de suite, la première exécution, devenue inutile, est annulée.services: GitHub démarre un conteneur MariaDB à côté du job, accessible sur127.0.0.1:3306; l'option--health-cmdfait attendre qu'il soit prêt. Les tests e2e (chapitre 17) s'exécutent ainsi contre une vraie base.env: pas de fichier.envdans la CI ;ConfigModulelit les variables d'environnement.NODE_ENV: test: pas desynchronize, mais les données de démonstration sont créées au démarrage pour les tests.- Les secrets: une vraie valeur sensible se déclare dans Settings → Secrets and variables → Actions et s'utilise avec
${{ secrets.NOM }}; GitHub la masque dans les journaux. Le secret JWT d'une base de test jetable peut rester en clair : ici, on montre les deux possibilités. actions/checkout@v7etactions/setup-node@v7(versions majeures en vigueur) : récupération du code, Node.js 24, et cache des paquets npm entre deux exécutions (cache: npm).- Les étapes reprennent ce que vous feriez avant de livrer :
npm ci, lint, compilation, tests unitaires, migrations sur la base vide, tests e2e, audit. La première étape qui échoue (code de sortie différent de 0) arrête le job. - Le job
image:needs: verifierl'exécute seulement si les vérifications réussissent, etifseulement surmain. Il vérifie que leDockerfile(leçon 20.3) construit toujours ; on peut ensuite publier l'image dans un registre.
Les tests exécutés par la CI
Le projet a reçu un test unitaire du service des demandes et des tests e2e qui vérifient les protections du chapitre 19 :
📄 src/demandes/demandes.service.spec.ts
import { NotFoundException } from '@nestjs/common';
import { DemandesService } from './demandes.service';

describe('DemandesService.une', () => {
  const repo = { findOneBy: jest.fn() };
  const service = new DemandesService(repo as never);
  beforeEach(() => repo.findOneBy.mockReset());

  it("filtre par propriétaire pour un stagiaire", async () => {
    repo.findOneBy.mockResolvedValue({ id: 3 });
    await service.une(3, { id: 2, email: 'sami@exemple.tn', role: 'stagiaire' });
    expect(repo.findOneBy).toHaveBeenCalledWith({ id: 3, proprietaire: { id: 2 } });
  });

  it("ne filtre pas pour l'administration", async () => {
    repo.findOneBy.mockResolvedValue({ id: 3 });
    await service.une(3, { id: 1, email: 'admin@exemple.tn', role: 'admin' });
    expect(repo.findOneBy).toHaveBeenCalledWith({ id: 3 });
  });

  it('lance 404 si la demande est introuvable (ou appartient à un autre)', async () => {
    repo.findOneBy.mockResolvedValue(null);
    await expect(service.une(3, { id: 2, email: 'sami@exemple.tn', role: 'stagiaire' })).rejects.toBeInstanceOf(NotFoundException);
  });
});
📄 test/api.e2e-spec.ts
import { Test } from '@nestjs/testing';
import { ConfigService } from '@nestjs/config';
import type { NestExpressApplication } from '@nestjs/platform-express';
import request from 'supertest';
import { AppModule } from '../src/app.module';
import { configurerApp } from '../src/configurer-app';

// Base de test : migrations appliquées, données de démonstration créées au démarrage (NODE_ENV=test)
describe('API sécurisée (e2e)', () => {
  let app: NestExpressApplication;
  const jetons: Record<string, string> = {};

  beforeAll(async () => {
    const module = await Test.createTestingModule({ imports: [AppModule] }).compile();
    app = module.createNestApplication<NestExpressApplication>({ logger: false });
    configurerApp(app, app.get(ConfigService));
    await app.init();
    for (const [nom, mdp] of [['sami', 'Stagiaire2026!'], ['admin', 'Admin2026!']]) {
      const r = await request(app.getHttpServer()).post('/api/auth/connexion').send({ email: `${nom}@exemple.tn`, motDePasse: mdp }).expect(200);
      jetons[nom] = r.body.jeton;
    }
  });
  afterAll(() => app.close());

  const get = (url: string, qui: string) => request(app.getHttpServer()).get(url).set('Authorization', `Bearer ${jetons[qui]}`);

  it('GET /api/sante est public', () => request(app.getHttpServer()).get('/api/sante').expect(200));
  it('401 sans jeton', () => request(app.getHttpServer()).get('/api/demandes').expect(401));
  it('un stagiaire lit sa demande', () => get('/api/demandes/1', 'sami').expect(200));
  it("BOLA : 404 sur la demande d'un autre stagiaire", () => get('/api/demandes/3', 'sami').expect(404));
  it("l'administration lit toutes les demandes", () => get('/api/demandes/3', 'admin').expect(200));
  it('le hachage du mot de passe n\'est jamais renvoyé', async () => {
    const r = await get('/api/utilisateurs/moi', 'sami').expect(200);
    expect(r.body).not.toHaveProperty('motDePasseHash');
  });
  it('affectation de masse refusée (400)', () =>
    request(app.getHttpServer()).post('/api/auth/inscription')
      .send({ email: 'pirate@exemple.tn', nom: 'Pirate', motDePasse: 'Pirate2026x', role: 'admin' }).expect(400));
  it('suppression réservée à l\'administration (403)', () =>
    request(app.getHttpServer()).delete('/api/demandes/3').set('Authorization', `Bearer ${jetons.sami}`).expect(403));
});
Vérifier le workflow avant de pousser
Une faute de frappe dans le YAML ne se découvre souvent qu'après le push, quand GitHub refuse le fichier. actionlint (pip install actionlint-py, ou l'extension « GitHub Actions » de VS Code) vérifie la syntaxe, les clés, les expressions ${{ }} et les dépendances entre jobs :
Résultat réellement obtenu :
$ actionlint .github/workflows/ci.yml && echo "aucune erreur"
aucune erreur
Avec trois erreurs volontaires (timout-minutes, needs: verifie, une accolade manquante) :
Résultat réellement obtenu :
$ actionlint -color=false .github/workflows/ci.yml
.github/workflows/ci.yml:18:5: unexpected key "timout-minutes" for "job" section. expected one of "concurrency", "container", "continue-on-error", "defaults", "env", "environment", "if", "name", "needs", "outputs", "permissions", "runs-on", "secrets", "services", "snapshot", "steps", "strategy", "timeout-minutes", "uses", "with" [syntax-check]
   |
18 |     timout-minutes: 15
   |     ^~~~~~~~~~~~~~~
.github/workflows/ci.yml:78:3: job "image" needs job "verifie" which does not exist in this workflow [job-needs]
   |
78 |   image:
   |   ^~~~~~
.github/workflows/ci.yml:86:60: got unexpected character ' ' while lexing end marker }}, expecting '}' [expression]
   |
86 |         run: docker build -t api-securisee:${{ github.sha } .
   |                                                            ^
Les étapes, exécutées pour de vrai
Voici les étapes du job verifier exécutées dans le même ordre, sur un clone neuf du dépôt, avec les mêmes variables d'environnement et un conteneur MariaDB 10.11 publié sur le port 3307 :
Résultat réellement obtenu :
$ npm ci
added 657 packages, and audited 658 packages in 16s
25 vulnerabilities (6 low, 17 moderate, 2 high)
To address all issues (including breaking changes), run:
$ npm run lint
> api-securisee@1.1.0 lint
> oxlint --type-aware src/ test/
$ npm run build
> api-securisee@1.1.0 build
> nest build
$ npm test
> api-securisee@1.1.0 test
> node --experimental-vm-modules ./node_modules/jest/bin/jest.js
Test Suites: 1 passed, 1 total
Tests:       3 passed, 3 total
Snapshots:   0 total
Time:        0.711 s
Ran all test suites.
$ npm run migration:run
> api-securisee@1.1.0 migration:run
> typeorm -d dist/data-source.js migration:run
0 migrations are already loaded in the database.
1 migrations were found in the source code.
1 migrations are new migrations must be executed.
Migration Initialisation1794763018768 has been executed successfully.
$ npm run test:e2e
> api-securisee@1.1.0 test:e2e
> node --experimental-vm-modules ./node_modules/jest/bin/jest.js --config ./test/jest-e2e.json
Test Suites: 1 passed, 1 total
Tests:       8 passed, 8 total
Snapshots:   0 total
Time:        3.296 s
Ran all test suites.
$ npm audit --omit=dev --audit-level=high
found 0 vulnerabilities
Sur GitHub, chaque étape apparaît dans l'onglet Actions du dépôt avec ce même contenu, dépliable, et une coche verte ou une croix rouge. Le résultat s'affiche aussi à côté du commit et dans la Pull Request.
Quand la CI attrape une régression
Un développeur « simplifie » le service des demandes en retirant le filtre sur le propriétaire (la faille BOLA de la leçon 19.3). Tout semble fonctionner dans son navigateur. La CI, elle, échoue :
Résultat réellement obtenu :
$ npm test
> api-securisee@1.1.0 test
> node --experimental-vm-modules ./node_modules/jest/bin/jest.js
FAIL src/demandes/demandes.service.spec.ts
  ● DemandesService.une › filtre par propriétaire pour un stagiaire
    expect(jest.fn()).toHaveBeenCalledWith(...expected)
    - Expected
    + Received
      Object {
        "id": 3,
    -   "proprietaire": Object {
    -     "id": 2,
    -   },
      },
    Number of calls: 1
      10 |     repo.findOneBy.mockResolvedValue({ id: 3 });
      11 |     await service.une(3, { id: 2, email: 'sami@exemple.tn', role: 'stagiaire' });
    > 12 |     expect(repo.findOneBy).toHaveBeenCalledWith({ id: 3, proprietaire: { id: 2 } });
         |                            ^
      13 |   });
      14 |
      15 |   it("ne filtre pas pour l'administration", async () => {
      at Object.<anonymous> (src/demandes/demandes.service.spec.ts:12:28)
Test Suites: 1 failed, 1 total
Tests:       1 failed, 2 passed, 3 total
Snapshots:   0 total
Time:        0.77 s, estimated 1 s
Ran all test suites.
$ npm run test:e2e -- --verbose
> api-securisee@1.1.0 test:e2e
> node --experimental-vm-modules ./node_modules/jest/bin/jest.js --config ./test/jest-e2e.json --verbose

FAIL test/api.e2e-spec.ts
  ● API sécurisée (e2e) › BOLA : 404 sur la demande d'un autre stagiaire

    expected 404 "Not Found", got 200 "OK"

      28 |   it('401 sans jeton', () => request(app.getHttpServer()).get('/api/demandes').expect(401));
      29 |   it('un stagiaire lit sa demande', () => get('/api/demandes/1', 'sami').expect(200));
    > 30 |   it("BOLA : 404 sur la demande d'un autre stagiaire", () => get('/api/demandes/3', 'sami').expect(404));
         |                                                                                             ^
      31 |   it("l'administration lit toutes les demandes", () => get('/api/demandes/3', 'admin').expect(200));
      32 |   it('le hachage du mot de passe n\'est jamais renvoyé', async () => {
      33 |     const r = await get('/api/utilisateurs/moi', 'sami').expect(200);

      at Object.<anonymous> (api.e2e-spec.ts:30:93)
      ----
      at Test._assertStatus (../node_modules/supertest/lib/test.js:535:14)
      at ../node_modules/supertest/lib/test.js:591:13
      at Test._assertFunction (../node_modules/supertest/lib/test.js:568:13)
      at Test.assert (../node_modules/supertest/lib/test.js:432:23)
      at localAssert (../node_modules/supertest/lib/test.js:382:38)
      at Server.<anonymous> (../node_modules/supertest/lib/test.js:126:7)

Test Suites: 1 failed, 1 total
Tests:       1 failed, 7 passed, 8 total
Snapshots:   0 total
Time:        2.664 s, estimated 4 s
Ran all test suites.
Les deux niveaux de tests signalent le problème : le test unitaire montre l'appel attendu et l'appel reçu, le test e2e montre la conséquence (200 au lieu de 404). La Pull Request est marquée en échec et ne doit pas être fusionnée.
Bloquer la fusion : les règles de protection
Dans Settings → Rules → Rulesets (ou Branches), créez une règle pour main:
- Require a pull request before merging: plus de
pushdirect surmain; - Require status checks to pass, en sélectionnant le job « Lint, tests et compilation » : le bouton de fusion reste grisé tant que la CI n'est pas verte.
Ajoutez au README un badge qui affiche l'état de la CI :
Dependabot
Le fichier suivant demande à GitHub de proposer chaque semaine, par Pull Request, les mises à jour des paquets npm et des actions utilisées par le workflow. Chaque Pull Request de Dependabot passe par la CI : si les tests restent verts, la mise à jour peut être fusionnée sans crainte (chapitre 19, A03:2025).
📄 .github/dependabot.yml
# Mises à jour automatiques proposées par Pull Request
version: 2
updates:
  - package-ecosystem: npm
    directory: /
    schedule:
      interval: weekly
    open-pull-requests-limit: 5
  - package-ecosystem: github-actions
    directory: /
    schedule:
      interval: weekly
Et le déploiement continu ?
Le déploiement continu (CD) ajoute un dernier job qui, après la réussite des vérifications sur main, se connecte en SSH au serveur et lance deploiement/deployer.sh (leçon 20.2), ou publie l'image Docker puis demande au serveur de la récupérer. La clé SSH est stockée dans un secret du dépôt, et l'on protège ce job par un environment GitHub (Settings → Environments) qui peut exiger une validation manuelle. Commencez par une CI fiable : déployer automatiquement du code non testé ne fait qu'accélérer les pannes.
Activités
Activité 1 Lire un workflow
Répondez à partir du workflow de la leçon : (a) Que se passe-t-il pour une Pull Request depuis la branche securite/helmet? (b) Pourquoi DB_HOTE vaut-il 127.0.0.1 et non mariadb? (c) Pourquoi les migrations sont-elles exécutées avant les tests e2e ? (d) Que se passe-t-il si le lint échoue ?
Voir le corrigé
(a) Le job verifier s'exécute (événement pull_request) ; le job image non, car github.ref n'est pas main. (b) Le job s'exécute directement sur la machine virtuelle, pas dans un conteneur : le service est joint par le port publié sur la machine. (Si le job avait une clé container, on utiliserait le nom du service.) (c) La base de test est vide et synchronize est désactivé hors développement : sans migration, aucune table. (d) Le job s'arrête : ni compilation, ni tests, ni image ; la Pull Request est en échec.
Activité 2 Mettre en place la CI
Ajoutez le workflow à votre projet, adapté à vos variables d'environnement, vérifiez-le avec actionlint, poussez-le sur une branche ci/github-actions et ouvrez une Pull Request. Observez l'exécution dans l'onglet Actions, puis créez la règle de protection de main et ajoutez le badge au README.
Voir le corrigé
Échecs fréquents à la première exécution : npm ci refuse un package-lock.json désynchronisé (lancez npm install en local et commitez le lock) ; une variable manquante dans env (la validation de la configuration le dit) ; des tests qui dépendent de données locales absentes de la base de test ; un script de test qui appelle ./node_modules/jest/bin/jest.js dans un monorepo (voir le TP 13). Commit : ci: lint, tests et compilation avec GitHub Actions.
Activité 3 Plusieurs versions de Node.js
Votre API doit fonctionner sur Node.js 22 et 24. Modifiez le job verifier pour l'exécuter sur les deux versions.
Voir le corrigé
Ajoutez au job strategy: { matrix: { node: [22, 24] } } et utilisez node-version: ${{ matrix.node }} dans setup-node. GitHub lance deux exécutions en parallèle, chacune avec son service MariaDB. Attention : le projet utilise Jest avec --experimental-vm-modules et les paquets NestJS 12 en modules ES, ce qui demande Node.js 24.9 ou plus (chapitre 17) ; la matrice le révélerait immédiatement.
Activité 4 Une CI plus rapide
Votre CI dure 4 minutes, dont 1 min 30 pour npm ci. Proposez trois améliorations.
Voir le corrigé
Vérifier que le cache npm est actif (cache: npm dans setup-node: le téléchargement des paquets est alors réutilisé) ; séparer en jobs parallèles ce qui ne dépend pas de la base (lint et tests unitaires d'un côté, e2e de l'autre) ; annuler les exécutions obsolètes (concurrency) ; ne lancer le job Docker que sur main; pour Docker, utiliser le cache des couches (docker/build-push-action avec cache-from: type=gha).
À retenir
- La CI exécute automatiquement lint, compilation et tests à chaque push et Pull Request.
- Workflow dans
.github/workflows/:on,jobs,runs-on,steps;servicespour une vraie base MariaDB. - Variables d'environnement à la place du
.env; secrets dans les paramètres du dépôt. - actionlint vérifie le workflow avant le push.
- Règle de protection : pas de fusion sur
mainsans CI verte ; badge dans le README ; Dependabot.
Cet article vous a-t-il aidé ?
Merci pour votre avis sur cet article 🙏
Merci, votre message nous a bien été transmis 🙏
Cette leçon vous a été utile ? Partagez-la !