À propos de ce cours
Objectifs de la leçon
- Comprendre la politique de même origine et le rôle de CORS.
- Distinguer une requête simple et une requête avec preflight.
- Configurer CORS dans NestJS à partir de la configuration.
- Diagnostiquer une erreur CORS et connaître l'alternative du proxy.
La politique de même origine
Par sécurité, un navigateur interdit au JavaScript d'une page de lire les réponses d'une autre origine, sauf si cette origine l'autorise explicitement. Sans cette règle, un site malveillant ouvert dans un onglet pourrait interroger votre messagerie ou votre banque avec vos cookies et lire les réponses. CORS est le mécanisme par lequel un serveur déclare : « les pages de telle origine peuvent lire mes réponses ».

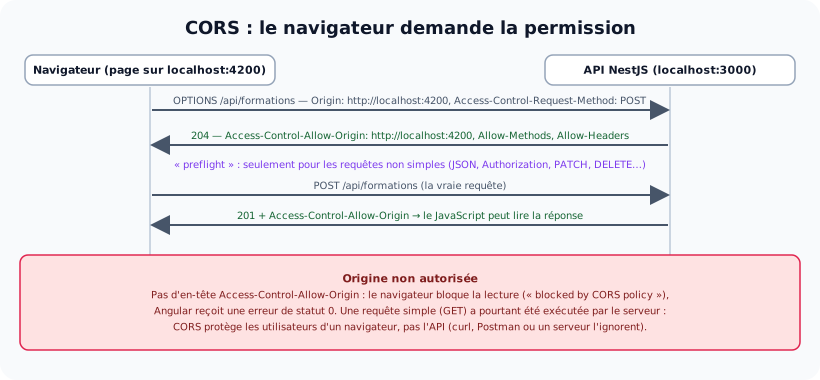
Pour une requête non simple, le navigateur demande d'abord la permission (OPTIONS).
- Requête simple (GET ou POST de formulaire, sans en-tête particulier) : le navigateur l'envoie avec un en-tête
Origin, puis regarde si la réponse contientAccess-Control-Allow-Origin. Sinon, il refuse au JavaScript de lire la réponse. - Requête avec preflight: JSON (
Content-Type: application/json), en-têteAuthorization, méthodesPATCH,DELETE… Le navigateur envoie d'abord une requêteOPTIONSpour demander la permission ; la vraie requête ne part que si la réponse l'autorise. Presque toutes les requêtes d'une application Angular qui envoie un jeton en sont.
Configurer CORS dans NestJS
📄 apps/api/.env (extrait)
PORT=3000
JWT_SECRET=b7d1c0e4a95f2e6d8c3b1a7f4e0d9c2b6a5f8e1d3c7b0a4f9e2d6c1b8a3f5e70
JWT_DUREE=1h
# Origines autorisées à appeler l'API depuis un navigateur (séparées par des virgules)
CORS_ORIGINES=http://localhost:4200
📄 apps/api/src/configurer-app.ts
import { INestApplication, ValidationPipe } from '@nestjs/common';

export function configurerApp(app: INestApplication) {
  app.setGlobalPrefix('api');
  app.useGlobalPipes(new ValidationPipe({ whitelist: true, forbidNonWhitelisted: true, transform: true }));
  app.enableCors({
    origin: (process.env.CORS_ORIGINES ?? '').split(',').map((o) => o.trim()).filter(Boolean),
    methods: ['GET', 'POST', 'PATCH', 'DELETE'],
    allowedHeaders: ['Content-Type', 'Authorization'],
    maxAge: 600,                       // le navigateur garde la réponse au preflight 10 minutes
  });
  return app;
}origin: la liste exacte des origines autorisées, lue dans la configuration. En production, ce serahttps://formation.tn; jamais*pour une API privée.methodsetallowedHeaders: ce que la page peut utiliser.Authorizationest indispensable pour envoyer le jeton.maxAge: le navigateur garde la réponse du preflight 10 minutes et n'en envoie pas un avant chaque requête.- Pour envoyer des cookies (refresh token en cookie
HttpOnly, leçon 13.8), il faut en pluscredentials: true, et l'origine ne peut alors pas être*.
Ce que répond l'API, et ce que fait Chrome
Résultat réellement obtenu :
— 1. Ce que répond l'API (CORS_ORIGINES=http://localhost:4200)
GET depuis http://localhost:4200 → 200
    Access-Control-Allow-Origin: http://localhost:4200
    Vary: Origin
GET depuis http://pirate.exemple → 200
    Vary: Origin
OPTIONS depuis http://localhost:4200 → 204
    Access-Control-Allow-Origin: http://localhost:4200
    Vary: Origin
    Access-Control-Allow-Methods: GET,POST,PATCH,DELETE
    Access-Control-Allow-Headers: Content-Type,Authorization
    Access-Control-Max-Age: 600

— 2. Chrome, page Angular sur localhost:4200, API autorisant localhost:4200
  GET simple → statut 200
  [console] Failed to load resource: the server responded with a status of 401 (Unauthorized)
  POST JSON + jeton → statut 401

— 3. Chrome, même page, API n'autorisant que http://localhost:4300
  [console] Access to fetch at 'http://localhost:3000/api/formations' from origin 'http://localhost:4200' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.
  [console] Failed to load resource: net::ERR_FAILED
  GET simple → échec : Failed to fetch
  [console] Access to fetch at 'http://localhost:3000/api/formations' from origin 'http://localhost:4200' has been blocked by CORS policy: Response to preflight request doesn't pass access control check: No 'Access-Control-Allow-Origin' header is present on the requested resource.
  [console] Failed to load resource: net::ERR_FAILED
  POST JSON + jeton → échec : Failed to fetch
  [console] Access to fetch at 'http://localhost:3000/api/formations' from origin 'http://localhost:4200' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.
  [console] Failed to load resource: net::ERR_FAILED

— 4. Chrome, page servie par ng serve avec proxy (localhost:4201), API toujours limitée à :4300
  GET simple → statut 200
  [console] Failed to load resource: the server responded with a status of 401 (Unauthorized)
  POST JSON + jeton → statut 401
Lecture
- Pour l'origine autorisée, l'API ajoute
Access-Control-Allow-Origin; pourhttp://pirate.exemple, rien. Mais la réponse 200 a bien été envoyée: l'API a exécuté la requête. Le preflight (OPTIONS) répond 204 avec les méthodes, en-têtes et durée autorisés. - Dans Chrome, depuis la page Angular autorisée, les deux requêtes passent (le 401 est normal : jeton factice).
- Avec une API qui n'autorise que
localhost:4300: Chrome bloque. Pour le POST, c'est le preflight qui échoue, et la vraie requête n'est jamais envoyée. Côté JavaScript, on obtient seulement « Failed to fetch » : le motif exact n'apparaît que dans la console du navigateur. Angular reçoit uneHttpErrorResponsede statut 0. - Avec le proxy du serveur de développement Angular, les requêtes passent même avec cette API restrictive (voir plus bas).
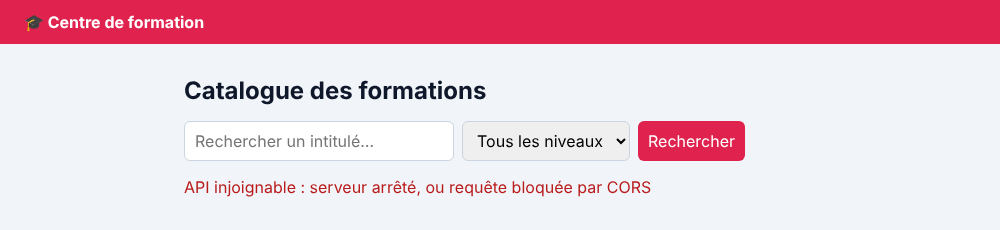
L'application Angular quand l'API refuse son origine : statut 0, traduit en message lisible par la fonction messagesErreur() (leçon 18.3).
CORS ne protège pas l'API: c'est le navigateur qui applique la règle, pour protéger ses utilisateurs. curl, Postman, une application mobile ou un autre serveur l'ignorent complètement, et une requête simple refusée a quand même été exécutée par le serveur. La sécurité de l'API repose sur l'authentification et les droits (chapitre 13), jamais sur CORS.
L'alternative en développement : le proxy d'Angular
Le serveur de développement d'Angular peut transmettre lui-même les requêtes /api à NestJS. Pour le navigateur, tout vient alors de localhost:4200: même origine, plus besoin de CORS. C'est exactement ce que fera nginx en production.
📄 apps/web/proxy.conf.json
{
  "/api": {
    "target": "http://localhost:3000",
    "secure": false
  }
}
ng serve --proxy-config proxy.conf.json
# ou, une fois pour toutes, dans angular.json : "serve" → "options" → "proxyConfig": "proxy.conf.json"Avec le proxy, l'URL de l'API dans Angular devient simplement /api, comme en production. Les deux approches sont courantes : CORS correctement configuré est nécessaire dès que l'API est appelée depuis une autre origine (application mobile hybride, autre site) ; le proxy simplifie le développement.
Activités
Activité 1 Plusieurs origines
Autorisez à la fois http://localhost:4200 (développement) et http://localhost:4300 (une deuxième application Angular d'administration). Vérifiez avec curl : curl -i -H "Origin: http://localhost:4300" http://localhost:3000/api/formations.
Voir le corrigé
CORS_ORIGINES=http://localhost:4200,http://localhost:4300: configurerApp découpe déjà la liste sur les virgules. La réponse curl doit contenir Access-Control-Allow-Origin: http://localhost:4300 (la valeur reprend l'origine demandée, d'où l'en-tête Vary: Origin, indispensable aux caches).
Activité 2 Diagnostiquer
Une étudiante obtient dans la console : « Request header field authorization is not allowed by Access-Control-Allow-Headers in preflight response ». Les GET publics fonctionnent, les actions d'administration non. Cause et correction ?
Voir le corrigé
Le preflight des requêtes avec jeton échoue parce que allowedHeaders ne contient pas Authorization (par exemple allowedHeaders: ['Content-Type']). Les GET publics, sans jeton, n'ont pas d'en-tête particulier. Correction : allowedHeaders: ['Content-Type', 'Authorization'].
Activité 3 Passer au proxy
Configurez le proxy dans angular.json, remplacez apiUrl par /api dans environment.development.ts, puis vérifiez dans l'onglet Réseau de Chrome que les requêtes partent vers localhost:4200/api/… et qu'il n'y a plus de requête OPTIONS.
Voir le corrigé
"serve": {
  "builder": "@angular/build:dev-server",
  "options": { "proxyConfig": "proxy.conf.json" },
  "configurations": { … }
}
Plus de preflight : les requêtes sont de même origine. Pensez à relancer ng serve après la modification d'angular.json.
Activité 4 Vrai ou faux ?
(a) Avec origin: '*', n'importe quel site peut appeler mon API privée avec le jeton de mes utilisateurs. (b) Une erreur CORS se voit dans les journaux de NestJS. (c) Postman affiche une erreur CORS si l'origine n'est pas autorisée. (d) En production derrière nginx, enableCors n'est plus nécessaire.
Voir le corrigé
(a) Faux en partie : un autre site n'a pas le jeton (il est dans le localStorage de votre origine), mais * ouvre la lecture de toutes les routes publiques depuis n'importe quel site ; restez explicite. (b) Faux : NestJS voit une requête normale ; seule la console du navigateur montre le blocage. (c) Faux : Postman n'est pas un navigateur, il ignore CORS. (d) Vrai si l'application et l'API partagent la même origine ; on peut alors ne laisser aucune origine autorisée.
À retenir
- Origine = schéma + domaine + port ; le navigateur bloque la lecture des réponses d'une autre origine sans autorisation.
- Requêtes JSON, avec Authorization, PATCH ou DELETE → preflight OPTIONS d'abord.
- app.enableCors({ origin: [liste du .env], methods, allowedHeaders: ['Content-Type', 'Authorization'] }).
- Erreur CORS : statut 0 dans Angular, motif exact seulement dans la console du navigateur.
- CORS protège les utilisateurs du navigateur, pas l'API ; le proxy d'Angular évite CORS en développement.
Cet article vous a-t-il aidé ?
Merci pour votre avis sur cet article 🙏
Merci, votre message nous a bien été transmis 🙏
Cette leçon vous a été utile ? Partagez-la !